Ley de Ciberresiliencia (CRA) y Apps Móviles: 5 pasos esenciales
Ley de Ciberresiliencia (CRA): ¿Cómo afecta al desarrollo de aplicaciones móviles?
En los últimos años, la ciberseguridad en el software ha pasado de ser una recomendación técnica a convertirse en una prioridad estratégica. Con la aprobación oficial del Reglamento (UE) 2024/2847 de Ciberresiliencia, la Unión Europea establece por primera vez un marco legal uniforme con requisitos obligatorios de ciberseguridad para todo software comercializado en su mercado.
Si tu empresa cuenta con una aplicación móvil o estás planificando el lanzamiento de nuevo software, la forma en que diseñas, desarrollas y mantienes tus productos digitales cambiará de manera sustancial. En esta guía explicamos qué exige esta normativa, cuáles son sus fechas clave y cómo garantizar el cumplimiento en tus proyectos.
¿Qué es el Reglamento CRA y a qué aplicaciones móviles aplica?
El Cyber Resilience Act (CRA) es una normativa europea transversal diseñada para garantizar que los productos con elementos digitales sean seguros a lo largo de todo su ciclo de vida. Según el resumen legislativo del Cyber Resilience Act de la Comisión Europea, la ley busca proteger a los consumidores y empresas frente a vulnerabilidades no corregidas y ataques en la cadena de suministro.
Tipos de apps alcanzadas por la normativa europea
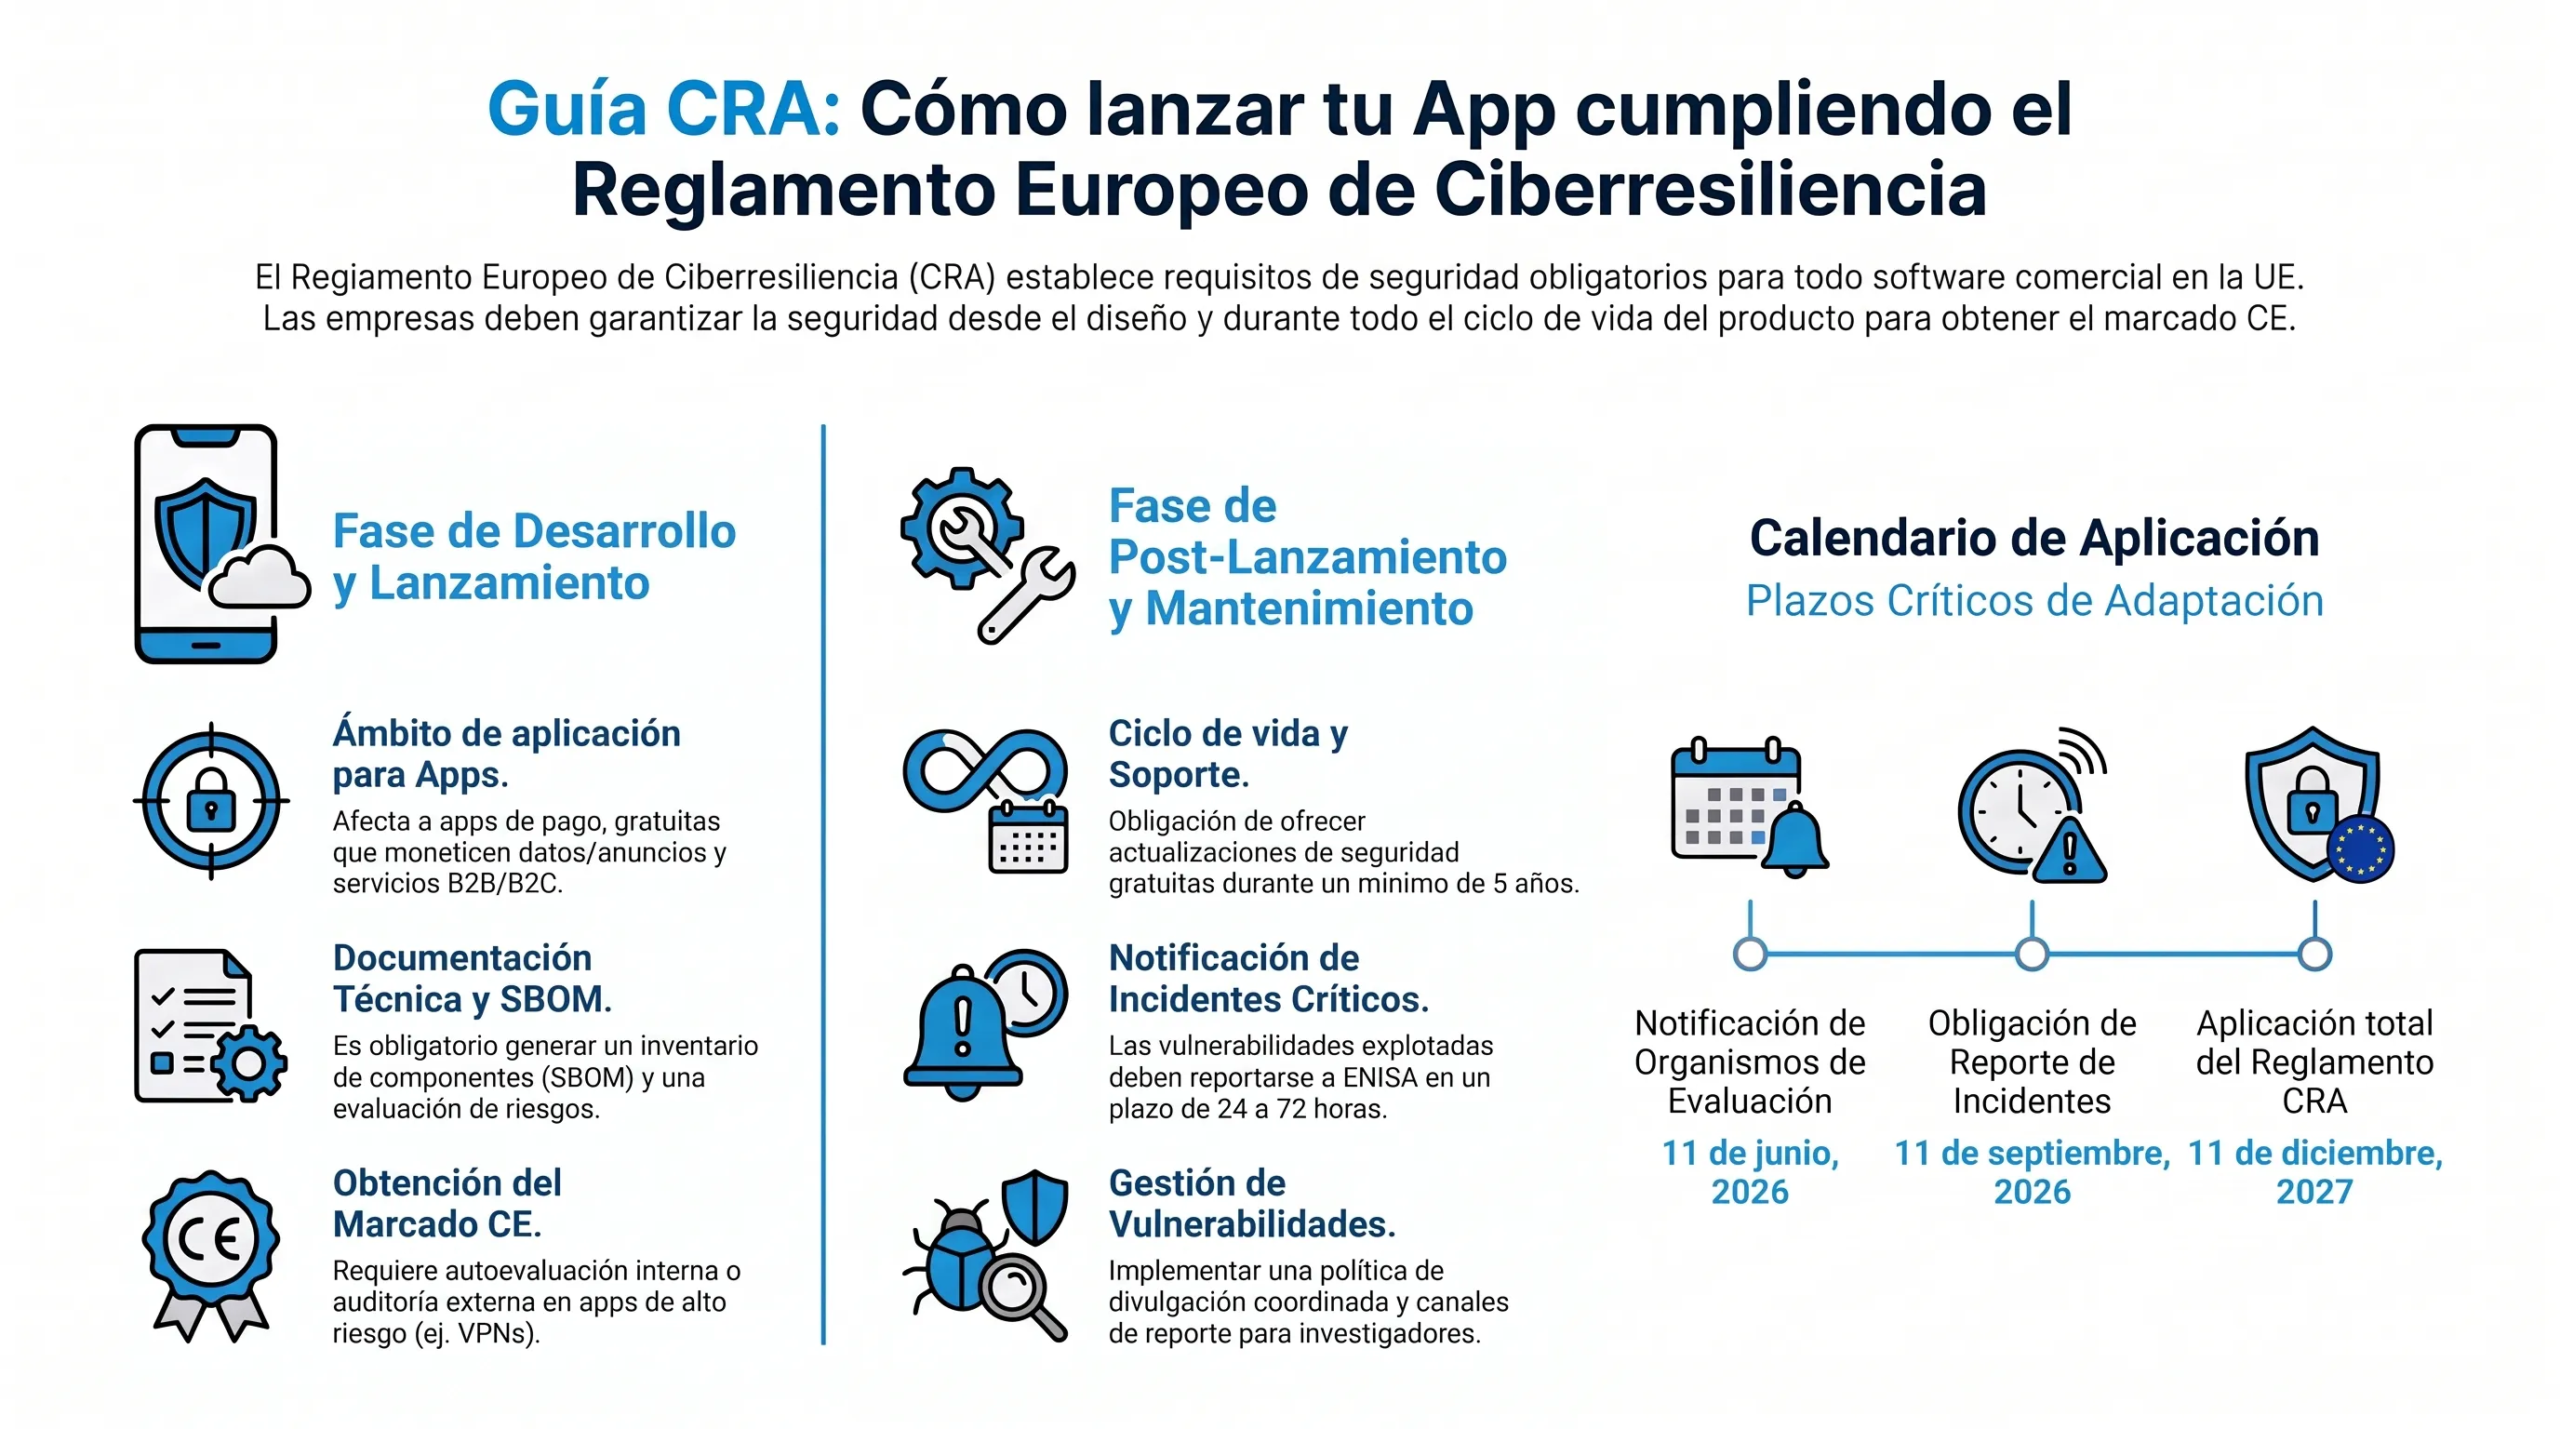
El CRA aplica a cualquier aplicación móvil distribuida comercialmente en el mercado de la UE que cuente con conexión directa o indirecta a una red o dispositivo. En el ecosistema móvil, esto abarca:
- Apps de pago y modelos freemium.
- Apps gratuitas que monetizan datos de usuarios o muestran publicidad.
- Aplicaciones corporativas (B2B y B2C) vinculadas a servicios comerciales o que actúan como clientes locales conectando con plataformas SaaS y APIs en la nube.
Software excluido y excepciones para código abierto
Quedan excluidas las aplicaciones desarrolladas exclusivamente para la defensa nacional o seguridad pública, así como los productos sanitarios o de aviación que ya cuentan con normativas sectoriales específicas de ciberseguridad. El software libre y de código abierto desarrollado o suministrado fuera del curso de una actividad comercial también cuenta con exenciones específicas.
Calendario del CRA: Fechas clave que debes marcar en la agenda
La ley prevé un periodo de transición gradual para que las empresas de desarrollo de aplicaciones móviles y los titulares de las aplicaciones adapten sus procesos técnicos y legales:
Diciembre 2024 – Septiembre 2026: Entrada en vigor y reporte de incidentes
- 10 de diciembre de 2024: Entrada en vigor oficial del Reglamento tras su publicación en el Diario Oficial de la UE.
- 11 de junio de 2026: Comienzan a aplicarse los criterios para la designación de los Organismos Notificados (entidades independientes de auditoría).
- 11 de septiembre de 2026: Entra en vigor la obligación de gestión y reporte de incidentes graves. A partir de esta fecha, cualquier vulnerabilidad explotada activamente en una app deberá ser notificada a las autoridades competentes en plazos de 24 a 72 horas.
Diciembre 2027: Obligatoriedad total y Marcado CE
- 11 de diciembre de 2027 (Aplicación plena): Ninguna aplicación móvil o software comercial podrá ponerse en el mercado europeo sin contar con la evaluación de riesgos, el expediente técnico, la lista de componentes (SBOM), la Declaración UE de Conformidad y el marcado CE.
Nota sobre apps existentes: Las apps publicadas antes de diciembre de 2027 solo deberán pasar la evaluación completa si sufren una modificación sustancial en su diseño o funcionalidad a partir de esa fecha.
Las 5 nuevas actividades obligatorias al desarrollar nuevo software
Para que una aplicación móvil pueda comercializarse legalmente y luche con garantías frente a las ciberamenazas, el proceso de desarrollo de apps debe integrar cinco actividades clave:
1. Evaluación de riesgos y diseño seguro (Security by Design)
Desde la fase de arquitectura, es obligatorio realizar y documentar una evaluación formal de riesgos de ciberseguridad, utilizando metodologías reconocidas como OWASP Mobile Top 10. La app debe entregarse con una configuración segura por defecto (secure by default), incluyendo cifrado robusto en tránsito (TLS 1.3) y en reposo, minimización de permisos y protección contra ingeniería inversa.
2. Inventario de componentes de terceros (SBOM)
Se debe elaborar y mantener actualizada una lista de materiales de software (Software Bill of Materials / SBOM) en formatos procesables por máquina (como SPDX o CycloneDX). Esto implica auditar cada librería de terceros (de analítica, pagos, mapas) y marco de trabajo (Flutter, React Native, iOS/Android SDKs) para evitar fallos en la cadena de suministro.
3. Periodo de soporte mínimo de 5 años y actualizaciones OTA
El fabricante debe garantizar y comunicar un periodo de soporte de ciberseguridad de al menos 5 años (o la vida útil prevista del producto). Durante este tiempo, se deben distribuir actualizaciones de seguridad gratuitas de forma independiente a las mejoras de funcionalidades siempre que sea técnicamente viable.
4. Punto de contacto y reporte obligatorio de vulnerabilidades en 24 horas
Es necesario habilitar un canal público transparente para recibir reportes de seguridad. En caso de detectar una vulnerabilidad explotada en la app:
- Se enviará un aviso de alerta temprana en un máximo de 24 horas a la Plataforma Única de Informes impulsada por ENISA y a la notificación al CSIRT nacional correspondiente (como INCIBE-CERT en España).
- Se remitirá un informe detallado con el análisis del incidente en un plazo máximo de 72 horas.
5. Expediente Técnico, Declaración de Conformidad y Marcado CE
Antes del lanzamiento en las tiendas de aplicaciones (App Store y Google Play Store), se debe compilar la documentación técnica del proyecto, firmar la Declaración UE de Conformidad y colocar el marcado CE en la documentación adjunta, en el sitio web de la app o dentro de su interfaz.
Autoevaluación o auditoría externa: ¿Qué procedimiento necesita tu app?
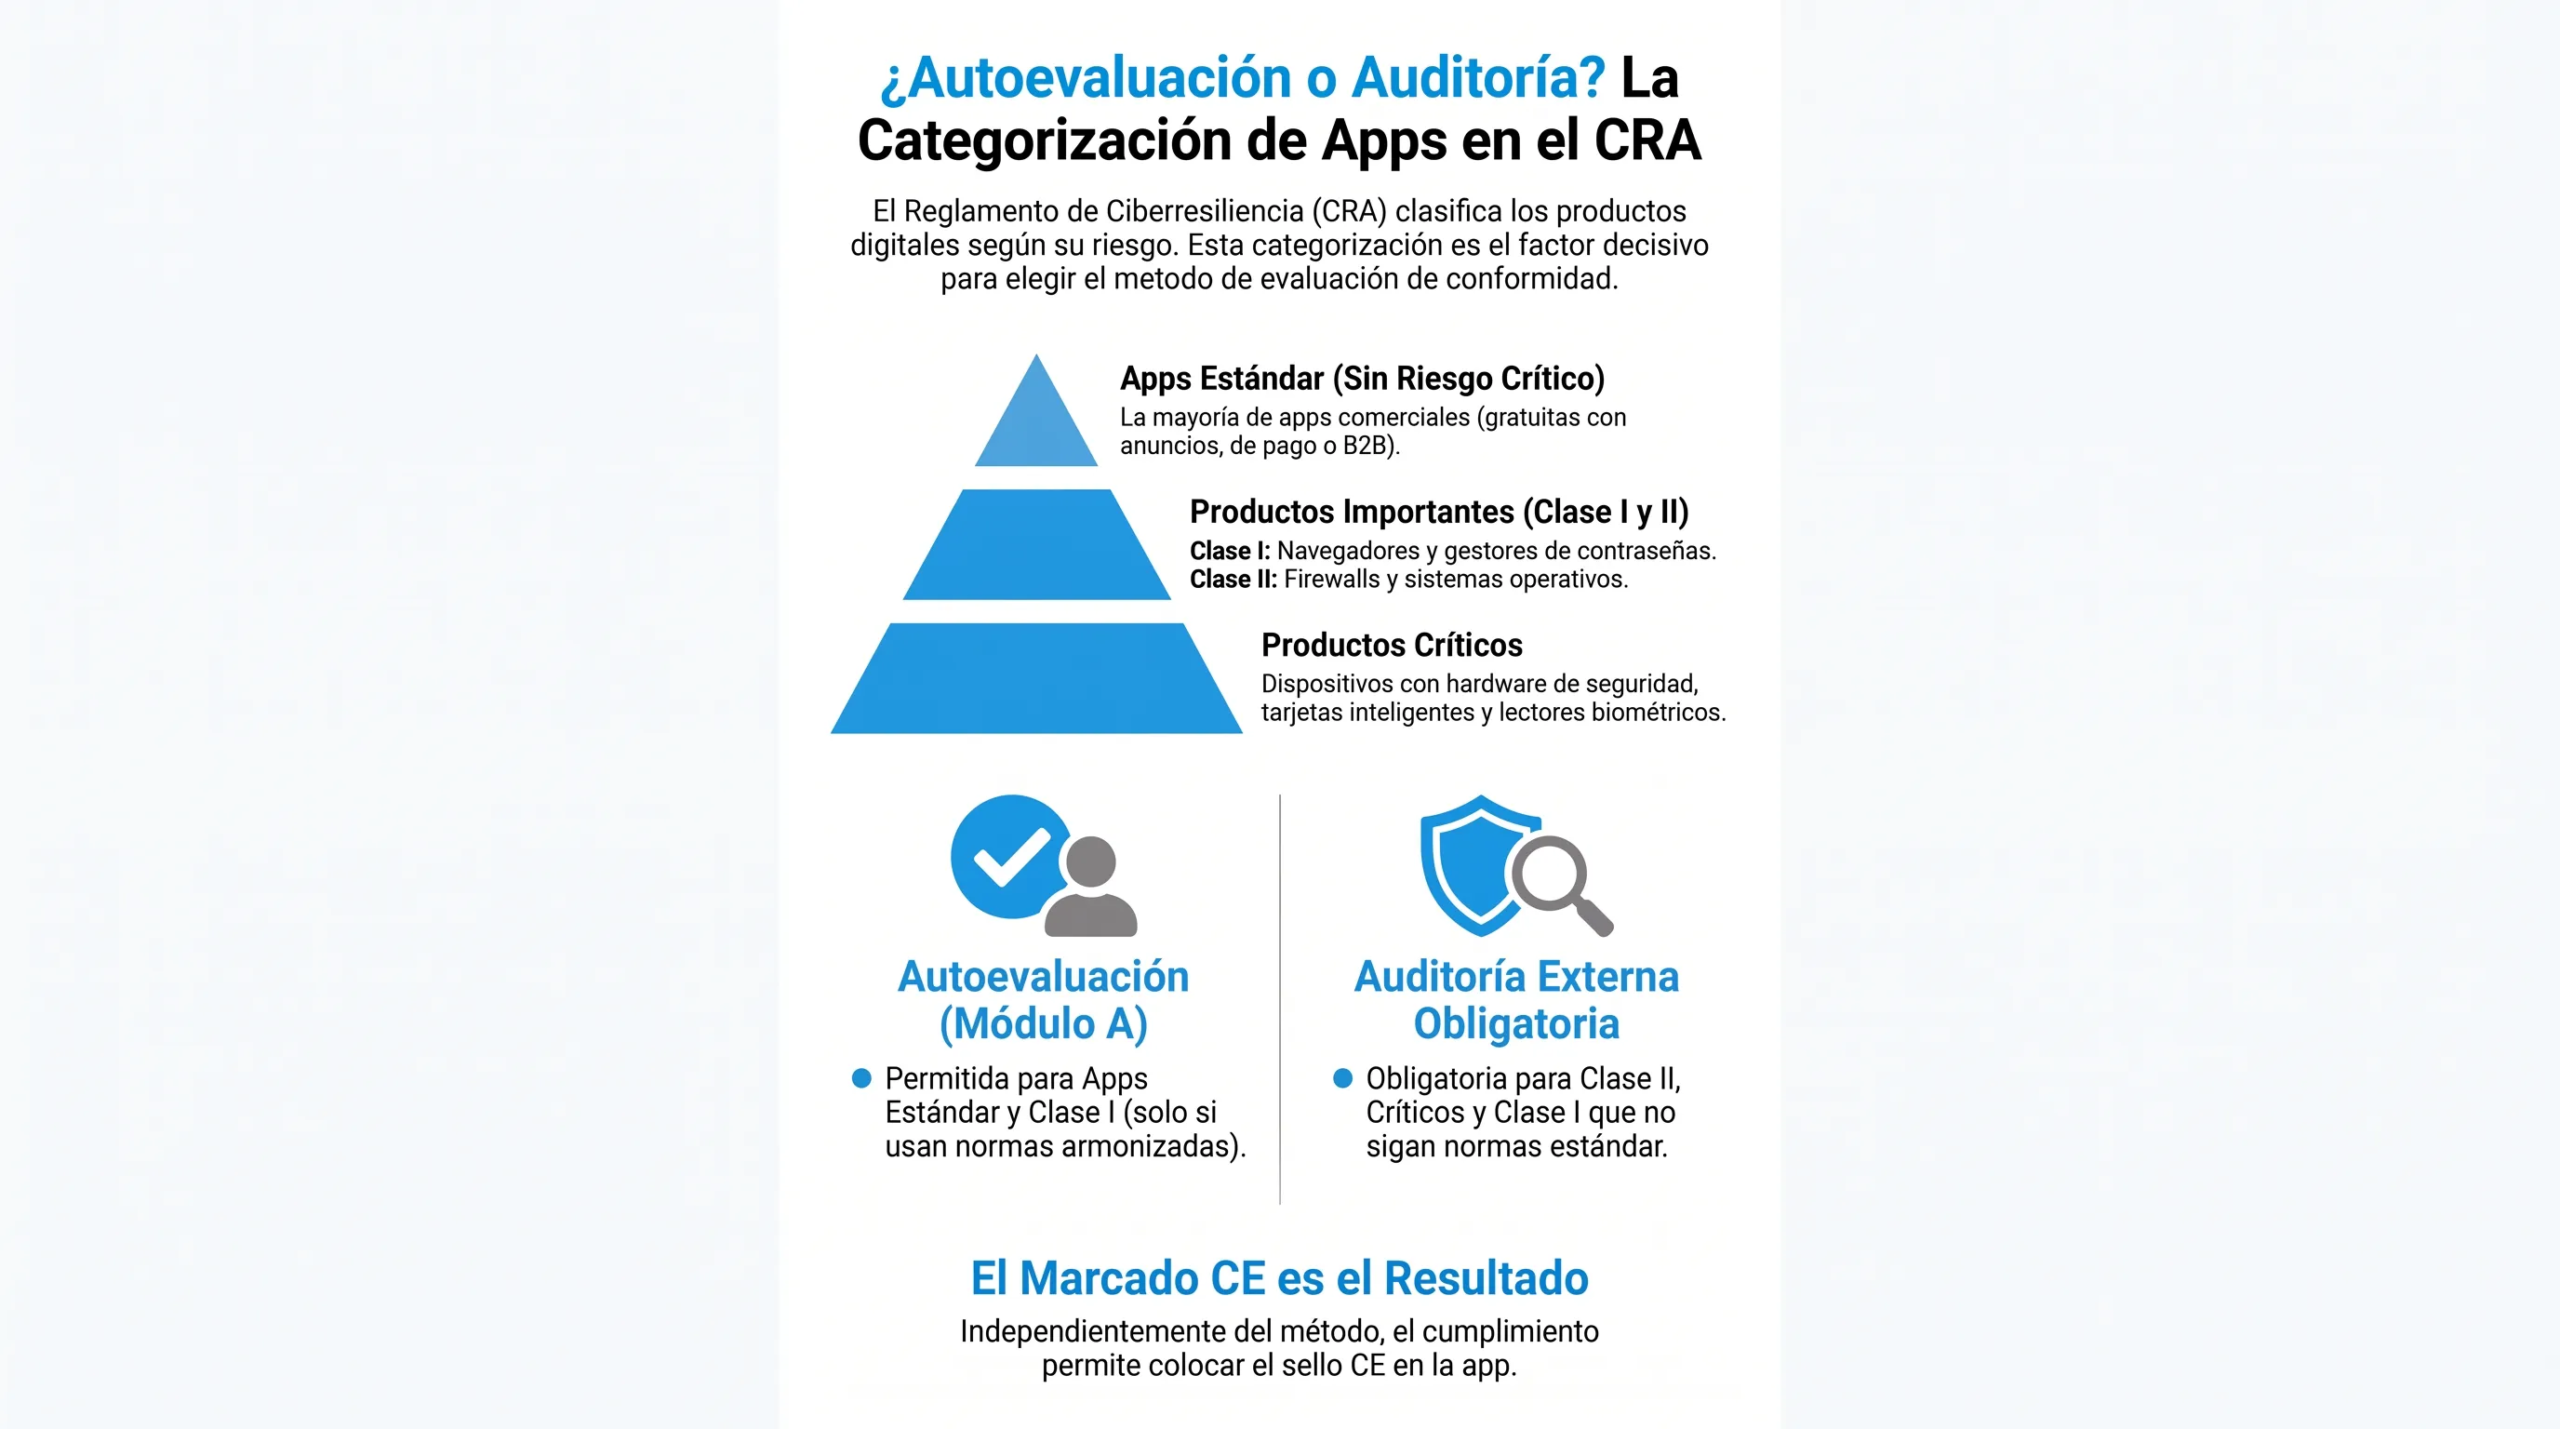
El procedimiento para obtener la conformidad depende de la clasificación del software bajo los anexos del Reglamento de la Ley de Ciberresiliencia:
Apps estándar (Módulo A – Autoevaluación interna)
La mayoría de las aplicaciones móviles convencionales (e-commerce, gestión empresarial estándar, herramientas corporativas) pueden acogerse al Módulo A de Control Interno. El propio equipo de desarrollo realiza la evaluación de riesgos, verifica el cumplimiento y emite la Declaración de Conformidad sin necesidad de pagar una auditoría externa.
Apps Importantes (Clase I y II) y Críticas (Auditoría por Organismo Notificado)
Si la aplicación realiza funciones clasificadas como Importantes (Anexo III) o Críticas (Anexo IV), el procedimiento se vuelve más estricto:
- Clase I (Ej. gestores de contraseñas, apps con VPN, autenticación biométrica o lectura de identidad): Requieren evaluación por un Organismo Notificado (tercero independiente) salvo que apliquen plenamente normas armonizadas europeas.
- Clase II y Críticas (Ej. firewalls, hipervisores o criptoprocesamiento seguro): Exigen siempre la intervención de un auditor externo certificado.
Cómo preparamos en ABAMobile los proyectos de nuestros clientes
En ABAMobile llevamos años aplicando metodologías de desarrollo seguro y mejores prácticas en la creación de aplicaciones móviles nativas y multiplataforma. Ante la entrada en vigor del CRA, acompañamos a las empresas en cada etapa del proceso:
- Auditoría de arquitectura y análisis de riesgos: Evaluamos el estado de ciberseguridad de tus apps desde la conceptualización.
- Generación y gestión de SBOM: Identificamos y monitorizamos todas las dependencias y librerías de terceros empleadas en tu proyecto.
- Planes de soporte y parches de seguridad: Establecemos la infraestructura para distribuir actualizaciones periódicas y parches de emergencia.
- Documentación y marcado CE: Elaboramos el expediente técnico requerido para emitir la Declaración UE de Conformidad con total validez legal.
Conclusión: La Ley de Ciberresiliencia como ventaja competitiva en el mercado de apps
El Reglamento Europeo de Ciberresiliencia transforma la seguridad digital de un elemento opcional a un requisito imprescindible para operar en la Unión Europea. Anticiparse a los plazos legales no solo evitará sanciones o bloqueos en la comercialización, sino que convertirá la ciberresiliencia en un sello de calidad y confianza para tus usuarios.
💬 ¿Quieres saber cómo afecta el CRA a tus aplicaciones actuales o a tu próximo desarrollo? Contacta con el equipo de ABAMobile y te ayudaremos a trazar una hoja de ruta técnica a la medida de tu proyecto.
Preguntas Frecuentes sobre el CRA y las Aplicaciones Móviles (FAQ)
¿Qué ocurre con las aplicaciones móviles publicadas antes de diciembre de 2027?
Las aplicaciones que ya están en las tiendas de aplicaciones antes del 11 de diciembre de 2027 no están obligadas a realizar la evaluación de conformidad completa ni a obtener el marcado CE de forma retroactiva, a menos que sufran una modificación sustancial en su diseño o funcionalidad a partir de esa fecha. No obstante, las obligaciones de notificación de vulnerabilidades e incidentes graves sí aplican a todo el software que permanezca en uso en el mercado.
¿Quién es el responsable legal del Marcado CE: el cliente o la empresa desarrolladora?
La responsabilidad legal principal ante las autoridades de la UE recae sobre el fabricante o comercializador que pone la app en el mercado bajo su propia marca. Sin embargo, la empresa desarrolladora de software tiene el cometido técnico de suministrar la arquitectura segura, la evaluación de riesgos, la lista de componentes (SBOM) y el expediente técnico que permiten al cliente emitir la Declaración UE de Conformidad con total validez.
¿El CRA aplica si mi aplicación móvil es completamente gratuita?
Sí. El Reglamento se aplica a cualquier producto distribuido en el marco de una actividad comercial. Esto incluye aplicaciones gratuitas que monetizan mediante publicidad, recopilación de datos de usuarios, modelos freemium o aquellas que sirven como canal de acceso a servicios B2B o B2C.